Entre el 17 y el 20 de octubre de 2026, Google, Apple, Microsoft y Mozilla dejaron de confiar en ocho certificados de la empresa eMudhra porque sus claves eran débiles o estaban comprometidas. Esos certificados sostienen el candado del navegador, así que un fallo así podía hacer pasar una página falsa por la de tu banco.
Entender qué garantiza el candado del navegador y qué hacer para que no te engañen con uno falso.
Ocho firmas que dejaron de valer
En solo cuatro días, Google, Apple, Microsoft y Mozilla dejaron de confiar en ocho certificados de una misma empresa, eMudhra. Puede sonar lejano, pero esos certificados están detrás del candadito que ves junto a la dirección de una página web. Ese candado es la señal que usamos todos para saber que estamos en el sitio correcto, ya sea el banco, la tienda o el correo. Por eso la pregunta importa: ¿qué pasa si quien firma esa garantía ya no es de fiar?
La cédula que cada página le enseña al navegador
En 1990, Berners-Lee y Cailliau le propusieron al CERN la Web, una forma de ir de página en página con enlaces. Hoy, además, cada página tiene que probar quién es. Cuando entras a tu banco, el navegador le pide su certificado, como si fuera una cédula. Si está bien firmado, aparece el candado. Esas cédulas las firman unas pocas autoridades. La oficina central casi nunca firma directo; lo hacen sus sucursales. El 17 de octubre se supo que ocho sucursales de eMudhra tenían débil o comprometido su sello, la clave con la que firman.
Un banco falso, con candado y todo
Con un sello así, alguien podría haber copiado la página de un banco, y quien entrara desde la Wi-Fi de un café habría visto el candado igual. El navegador revisa la cadena de firmas una por una y, si cuadran, pone el candado. No tiene cómo saber si alguien copió el sello. Lo curioso es que las cédulas web quedan anotadas en un registro público, y no había ninguna de esas sucursales. Por eso, según Google, Chrome no podía aceptar una falsa. Mozilla, por su parte, dice que con Firefox en su configuración normal quedaste protegido de forma automática.
Lo que dice la empresa
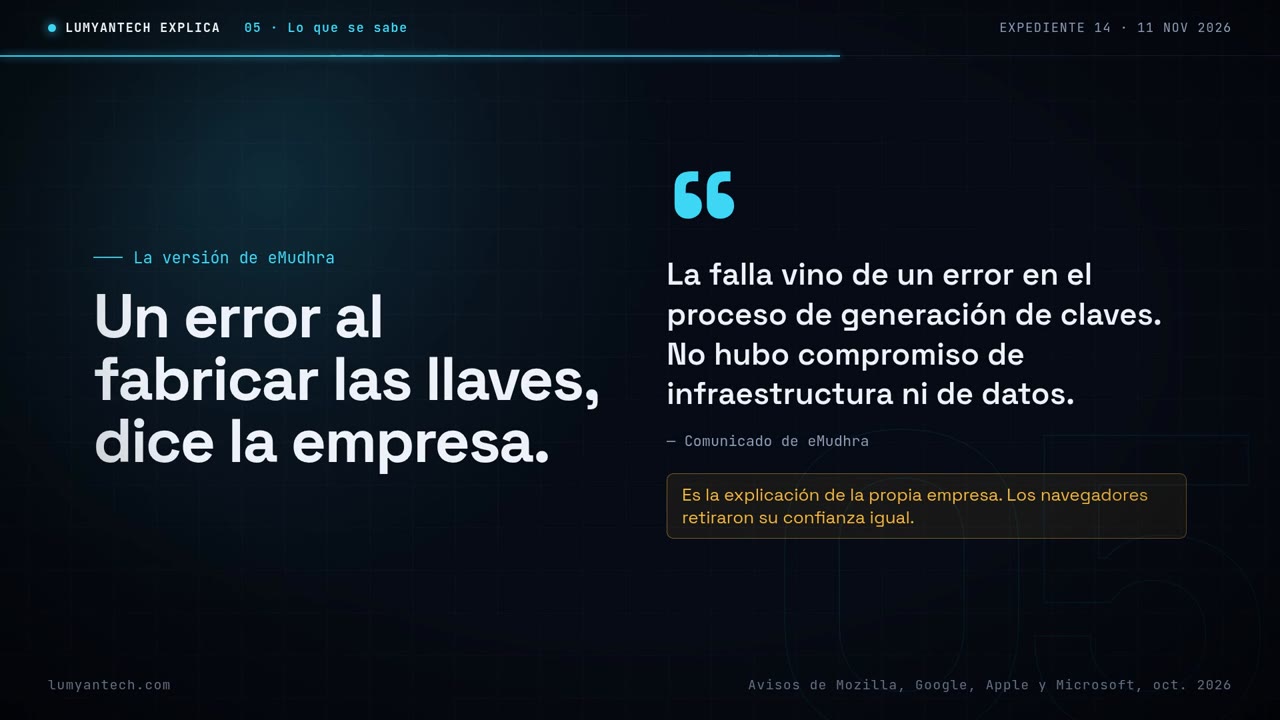
De las ocho sucursales afectadas, seis firmaban certificados para páginas web y dos para firmar programas. eMudhra asegura que nadie entró a sus sistemas, que no hubo compromiso de sus datos y que todo se debió a un error al fabricar las claves. También afirma que esas sucursales no llegaron a emitir certificados públicos de confianza. Es la versión de la empresa. Aun así, los navegadores bloquearon esos certificados, porque una clave débil o comprometida ya no sirve para garantizar nada.
Del navegador al correo, y la trampa del hotel
El bloqueo no se quedó en el navegador. Apple bloqueó doce certificados de este caso en Safari, en Mail y en sus Mac. Google lo aplicó en Chrome y Android, y Microsoft en Windows y Edge, con más cambios anunciados para el 16 de noviembre de 2026. Este caso se cerró a tiempo, pero hay una trampa parecida que sí circula: la Wi-Fi del hotel o de la oficina que te pide instalar un certificado. Una Wi-Fi normal solo te pide la clave. Si te pide un certificado, ese certificado puede ver lo que haces, aunque veas el candado.
Cuatro reglas para que el candado diga la verdad
Si usas Wi-Fi fuera de casa, en un café, un hotel o la oficina, estas cuatro reglas hacen que el candado siga significando algo.
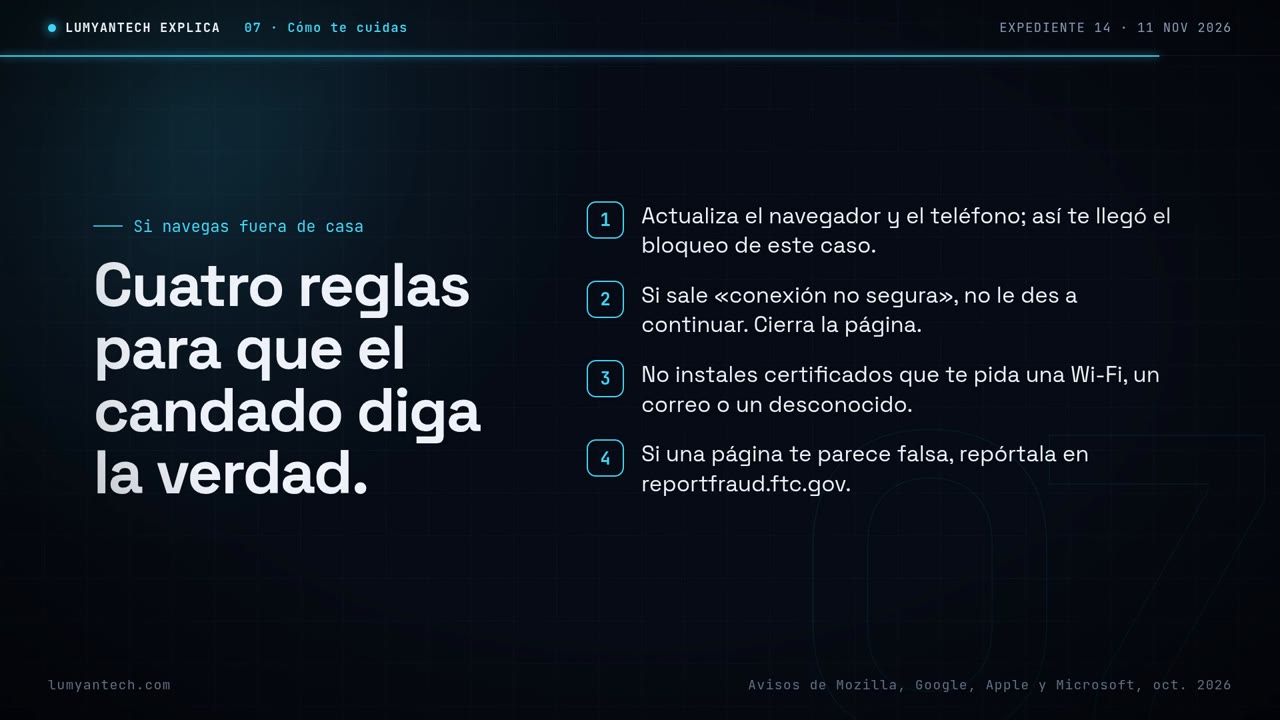
El candado solo vale lo que vale quien lo firma, y tus actualizaciones son las que avisan cuando esa firma deja de servir.
Fuentes
- blog.mozilla.org · blog.mozilla.org
- blog.google · blog.google
- support.apple.com · support.apple.com
- microsoft.com · microsoft.com
- emudhra.com · emudhra.com
- nvd.nist.gov · nvd.nist.gov
Verificada el 12 de noviembre de 2026
¿Prefieres que lo hagamos nosotros? Agenda una llamada