El 21 de octubre de 2026, LiteLLM, una pieza muy usada en apps con inteligencia artificial, publicó durante unas horas una actualización envenenada que buscaba las claves de los equipos donde se instalaba. Si tu negocio tiene una app o un chatbot con IA, pudo afectarte sin que nadie hiciera clic en nada raro.
Entender cómo una actualización oficial puede abrir la puerta a un robo de claves y qué pedirle a tu programador para evitarlo.
Unas pocas horas bastaron
El 21 de octubre de 2026, una herramienta de inteligencia artificial muy usada publicó una actualización envenenada. Estuvo disponible solo unas horas, pero fue suficiente. Lo más inquietante es cómo llegó a los afectados: nadie abrió un correo raro ni hizo clic en un enlace sospechoso. Solo hicieron lo que siempre se recomienda, actualizar. Por eso este caso importa aunque tu negocio no tenga un equipo técnico propio. El peligro llegó por el camino que todos consideramos seguro.
Las apps con IA se arman con piezas ajenas
En 2015, Google regaló TensorFlow, su herramienta de inteligencia artificial, para que cualquiera la usara. Hoy casi toda app con IA se construye así, con piezas gratuitas hechas por otros, igual que un restaurante que compra el pan ya hecho. LiteLLM es una de esas piezas. Funciona como una centralita que conecta una app con distintos modelos de inteligencia artificial. Los atacantes no fueron directamente por las apps. Fueron por la pieza que muchas de ellas usan por dentro.
Entró por la puerta oficial
Ese día salió la versión 1.107.0 de LiteLLM. Llegó por PyPI, la tienda oficial de paquetes de Python, y por las copias listas para usar del propio proyecto. Quien actualizó o arrancó una copia nueva en ese intervalo, la recibió. El truco estaba en el arranque: el código se activaba cada vez que se encendía Python, el lenguaje en que corren estas apps, aunque la app ni siquiera usara LiteLLM. La app seguía funcionando como siempre, mientras por debajo el código buscaba credenciales, que son las llaves para entrar a otros sistemas.
Un camino corto, un análisis más largo
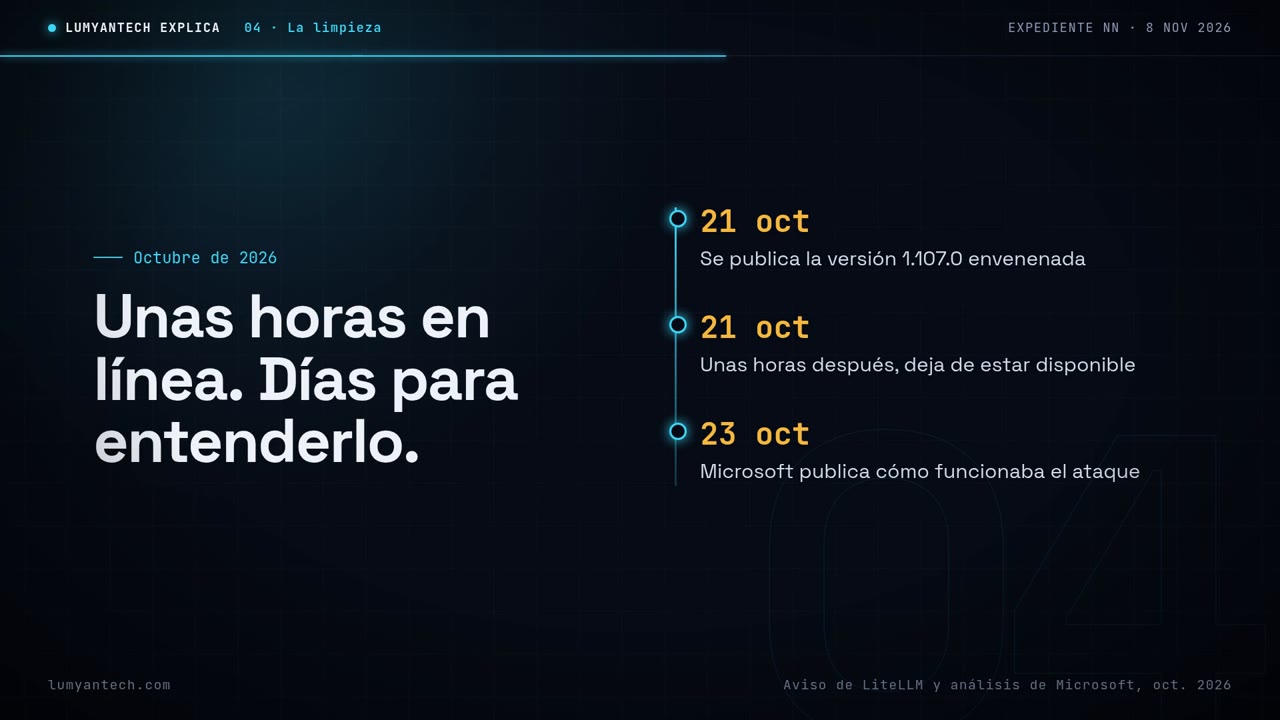
El recorrido del ataque fue muy corto. Sale la versión, alguien la instala, Python arranca y las llaves de ese equipo quedan expuestas. No hacía falta nada más. El proyecto LiteLLM dice que ya retiró esa versión de sus canales oficiales. Dos días después, Microsoft publicó un análisis que explicaba por dentro cómo funcionaba el código malicioso. La actualización estuvo en línea solo unas horas, pero entender todo lo que hacía tomó días de trabajo.
Lo confirmado y lo que todavía no
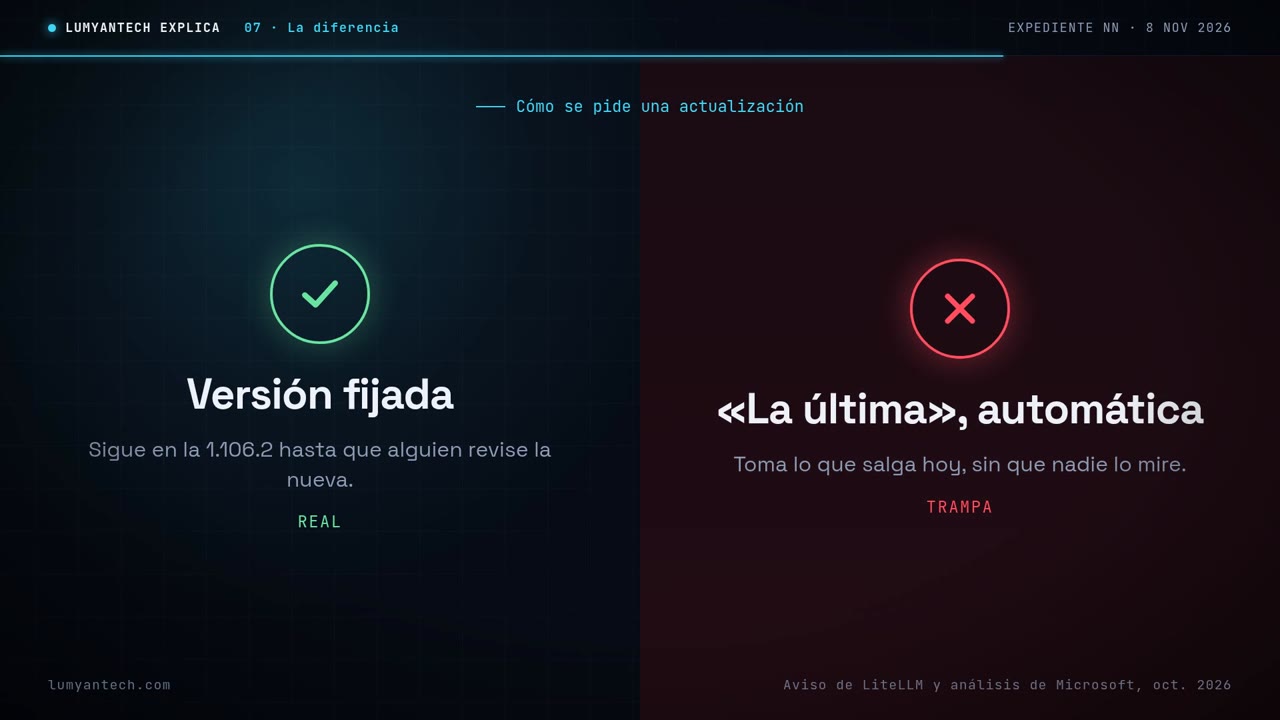
Según Microsoft, el código podía llegar a claves de la nube, del navegador, de acceso a servidores y de herramientas de desarrollo, además de datos del propio LiteLLM. El proyecto asegura que su versión privada para empresas no se vio afectada. Tampoco afecta a quien solo usa el celular, navega una web o tiene otra versión, salvo que su servidor haya tenido esa instalación comprometida. Quién está detrás del ataque no está confirmado.
Retirarla no basta: hay que limpiar
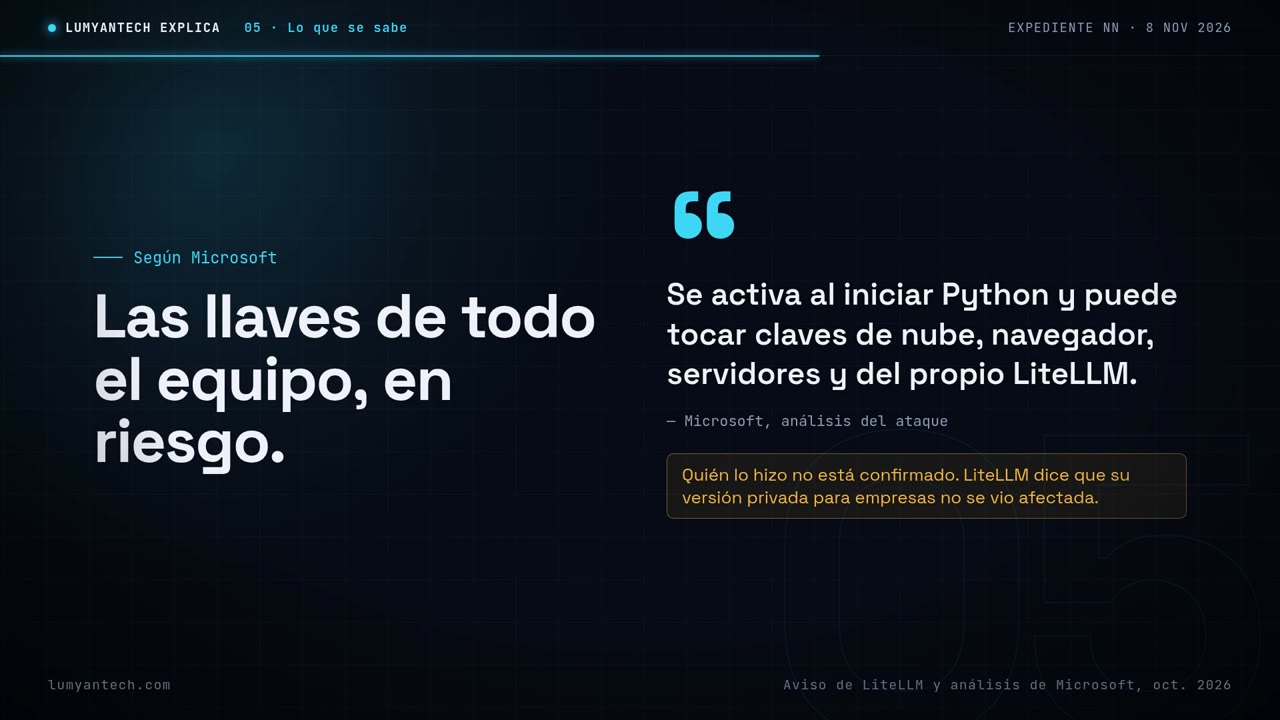
Se retiraron siete paquetes de PyPI y cuatro versiones de las copias oficiales. Pero eso no arregla los equipos donde ya se instaló. Quien la tuvo debe reconstruir el entorno desde cero, borrar los archivos que dejó el ataque, detener el proceso de Python que quedaba corriendo y volver a una versión anterior conocida como buena, por ejemplo la 1.106.2. También debe cambiar las claves que estaban en ese equipo o a su alcance, en especial las de la nube y las de acceso a la base de datos.
Fijar la versión marcó la diferencia
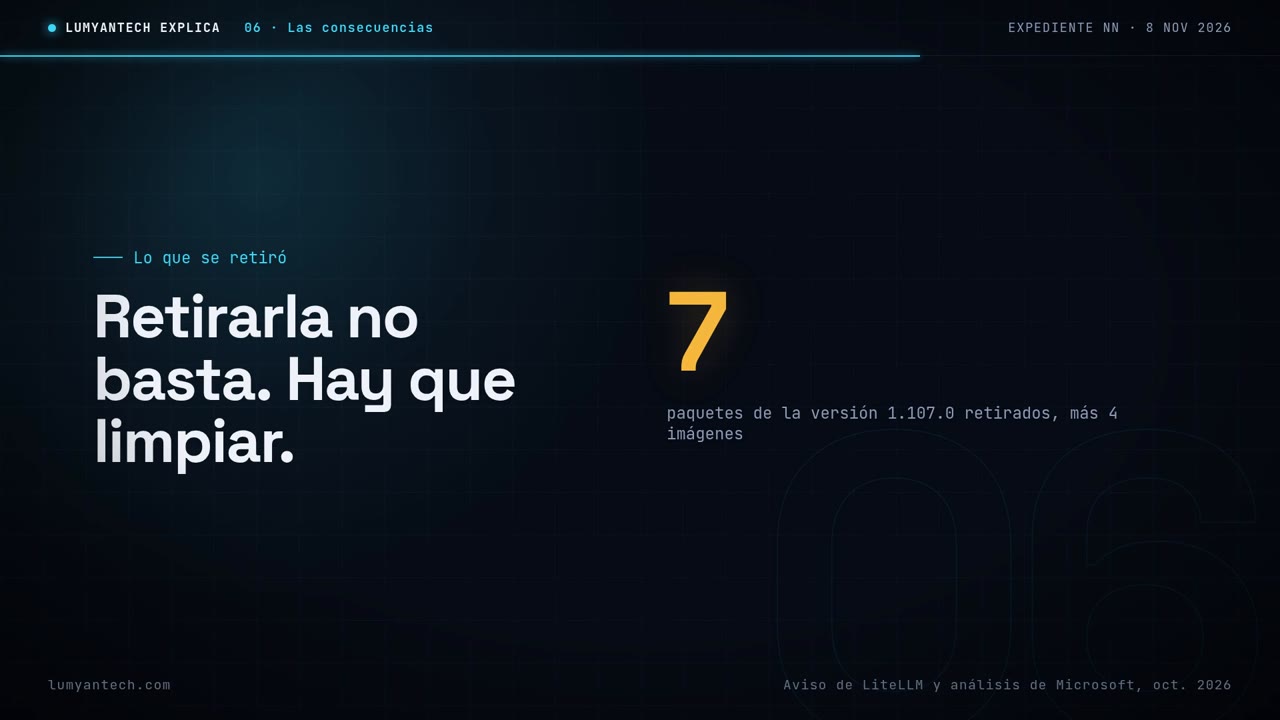
En este caso, una sola configuración separó a los afectados de los que no. Una app con la versión fijada se queda en la que ya funciona hasta que alguien revise la nueva antes de instalarla. Una app configurada para pedir siempre la última versión de forma automática se tragó la actualización envenenada el mismo día que salió. La primera esperó y quedó a salvo. La segunda confió en el canal oficial y recibió el código malicioso sin que nadie lo notara.
Cuatro cosas para pedirle a tu programador
Si tu negocio tiene una app o un chatbot con IA, no necesitas saber programar para protegerte. Basta con pedirle esto a quien la mantiene.
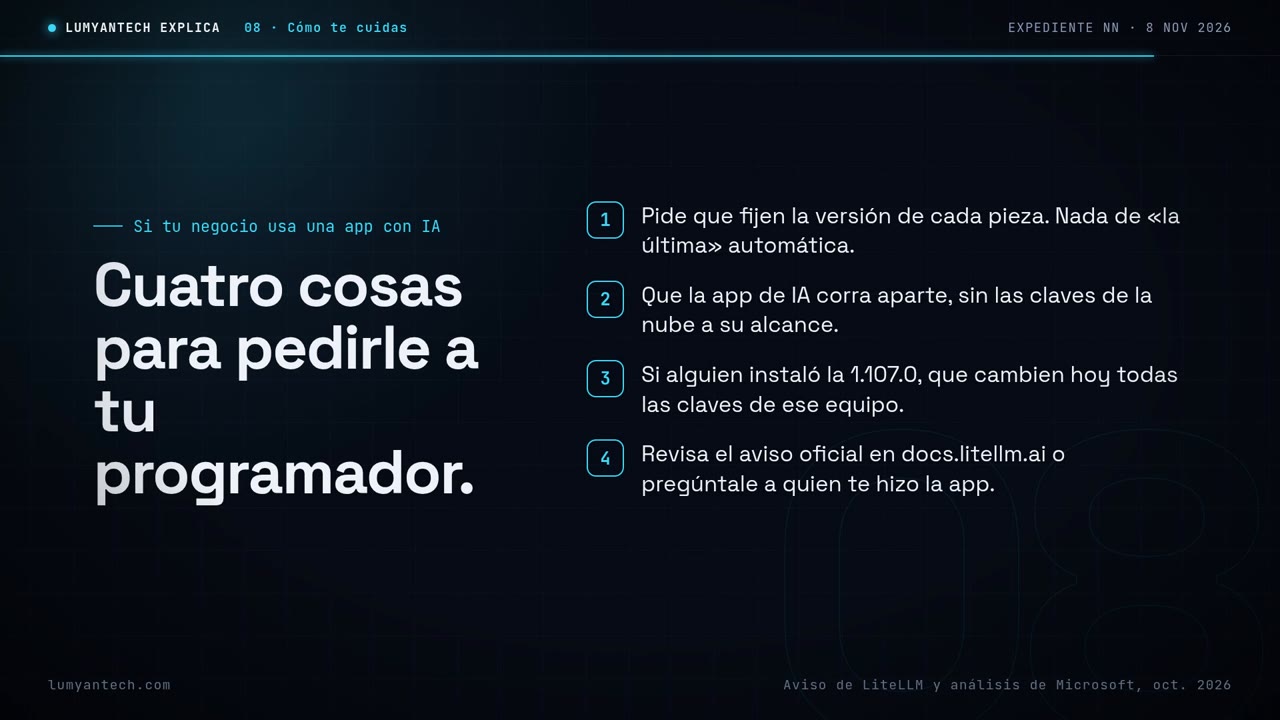
El riesgo no llegó por un correo sospechoso sino por la puerta oficial, y lo que marcó la diferencia fue tener la versión fijada.
Fuentes
- docs.litellm.ai · docs.litellm.ai
- docs.litellm.ai · docs.litellm.ai
- microsoft.com · microsoft.com
- github.com · github.com
Verificada el 11 de noviembre de 2026
¿Prefieres que lo hagamos nosotros? Agenda una llamada