Binance reportó el 29 de octubre de 2026 un robo de unos 6.300 millones de dólares que pasó por un instalador manipulado y una falsa entrevista de trabajo a uno de sus ingenieros. Te importa porque estas trampas apuntan a personas, y cualquier empleado de un negocio pequeño puede recibir una igual.
Entender cómo una descarga y una prueba de trabajo falsas abrieron la puerta a un robo enorme, y qué hábitos simples protegen a tu negocio.
Un robo que empezó lejos de la app
El 29 de octubre de 2026, Binance reportó un robo de unos 6.300 millones de dólares desde sus billeteras calientes. Para los usuarios, lo único visible fue una pausa temporal de retiros. Pero el problema no empezó en la aplicación que usa la gente. Según la empresa, el ataque pasó por laptops de ingenieros y por sistemas internos de Binance. La entrada fueron empleados y sus equipos de trabajo, no una falla que el cliente pudiera ver desde su teléfono.
Billeteras calientes y el sistema que firma
Una billetera fría es como una caja fuerte sin conexión a internet. Una billetera caliente, en cambio, está conectada para mover dinero rápido, por ejemplo cuando alguien retira fondos. En este caso, las afectadas fueron las billeteras calientes. Binance dijo que el golpe alcanzó su infraestructura interna. Entre lo afectado estaba un servicio de firma de billeteras, que es la parte del sistema que da el visto bueno a una transferencia antes de que salga.
Un instalador, una entrevista y una carpeta de código
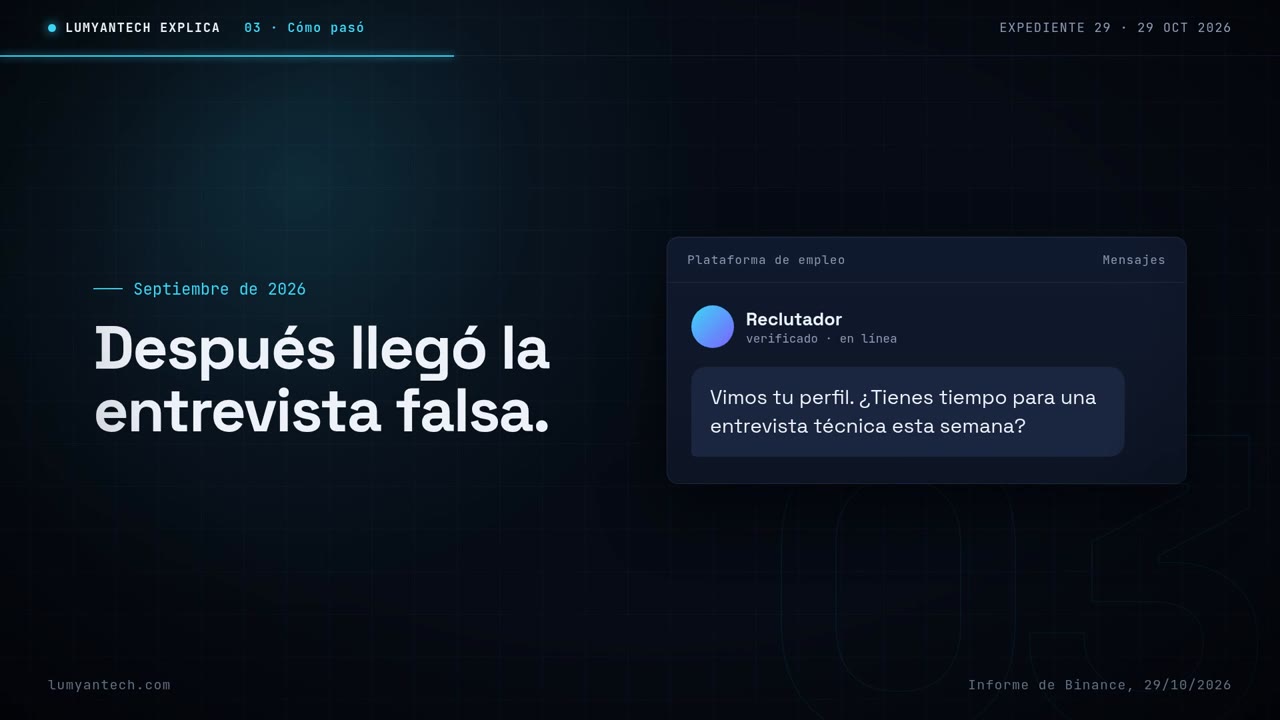
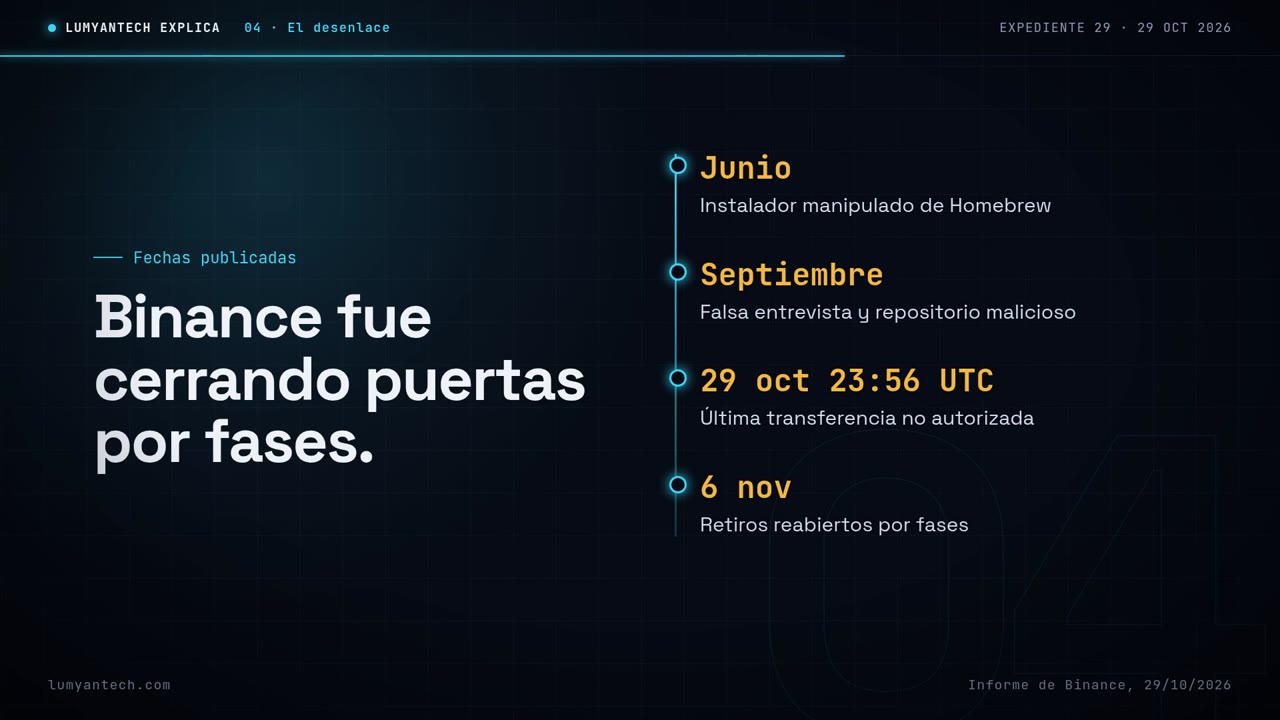
El ataque tuvo varias etapas. En junio de 2026, un ingeniero del equipo de Wallet DevOps descargó una instalación manipulada de Homebrew, un instalador muy usado en Mac, para instalar una herramienta de inteligencia artificial. En septiembre, otro ingeniero cayó en una falsa entrevista de trabajo. Le pidieron descargar un repositorio, es decir, una carpeta de código, que Binance describió como malicioso. En pantalla parecía una prueba normal, pero por debajo ayudó al atacante a moverse dentro del entorno de trabajo. Después, según Binance, usó un servicio interno de IA para llegar al sistema de firma e iniciar transacciones fuera del proceso normal de retiros.
Una llave limitada y puertas cerradas por fases
Binance añadió que el atacante aprovechó una función de Ethereum llamada EIP-7702. En términos sencillos, la usó para darle a un contrato controlado por él permisos parciales sobre una billetera caliente. La última transferencia no autorizada quedó finalizada en la red pública a las 23:56, hora universal (UTC), del 29 de octubre. A partir de ahí, Binance fue reabriendo los retiros por fases, un proceso que siguió hasta el 6 de noviembre.
Lo confirmado y lo que sigue sin respuesta
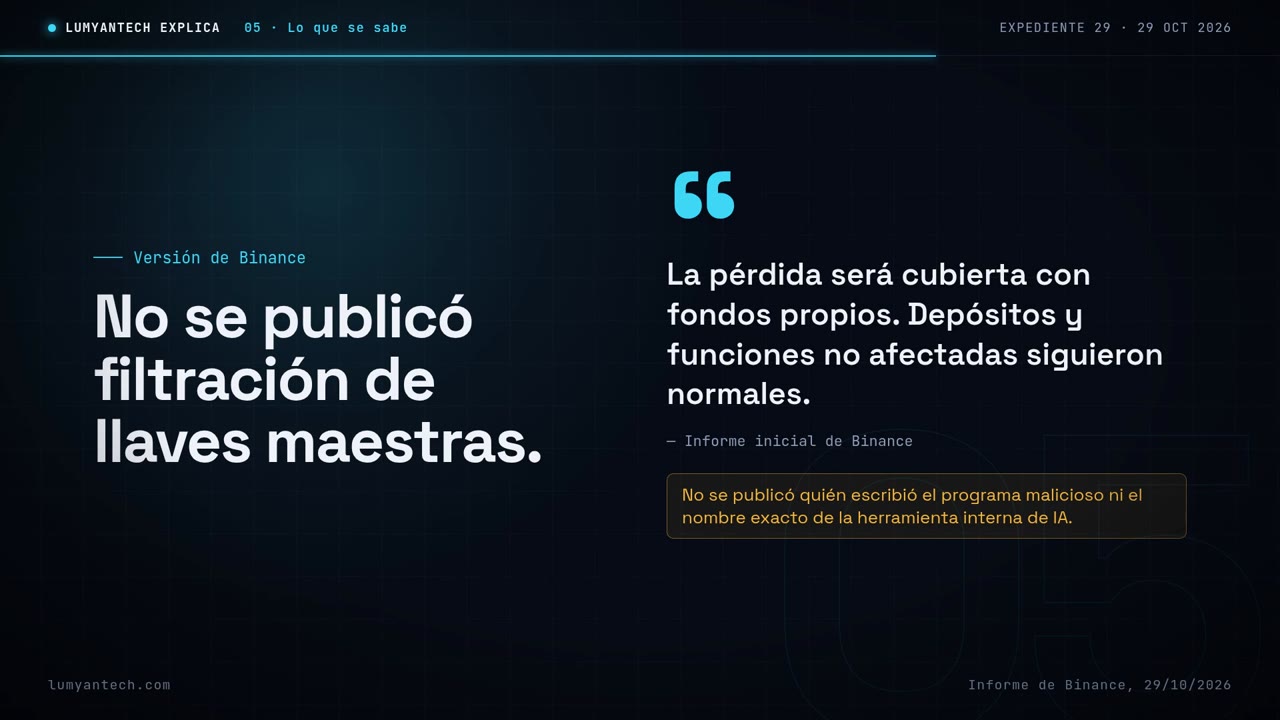
Binance dijo que cubriría la pérdida con fondos propios. También aseguró que los depósitos y otras funciones no afectadas siguieron funcionando con normalidad. No se publicó que se hayan filtrado las llaves maestras, o claves privadas, de las billeteras. Hay datos que siguen sin confirmarse: no se publicó quién escribió el programa malicioso ni el nombre exacto de la herramienta interna de IA. La empresa tampoco publicó una versión concreta de algún programa de usuario afectado.
Activos congelados y sistemas reemplazados
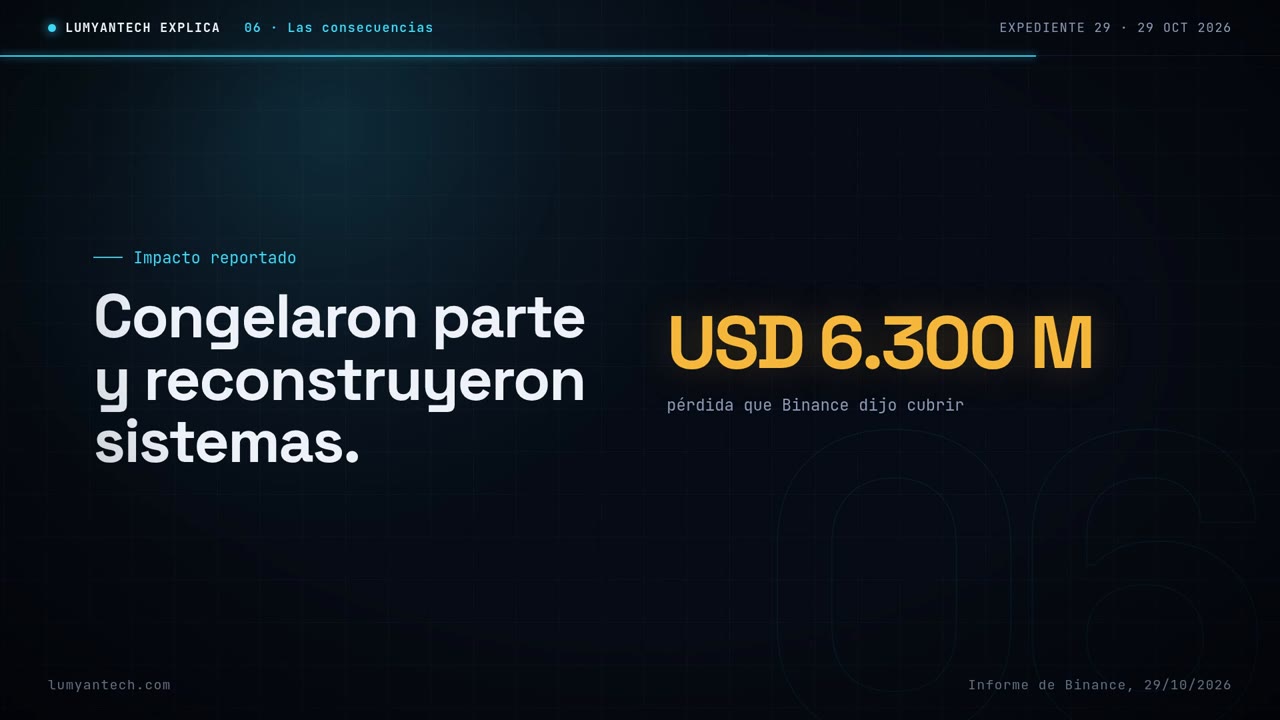
La cifra reportada fue de unos 6.300 millones de dólares. Para contener el daño, Binance dijo que congeló parte de los activos, revocó permisos y autorizaciones, y cerró los puntos de entrada que había usado el atacante. Además, reconstruyó o reemplazó los sistemas y las laptops afectados. La respuesta no se limitó al dinero: también incluyó los equipos de trabajo y los servicios internos por donde había pasado el ataque.
Cuatro cosas que puedes hacer hoy
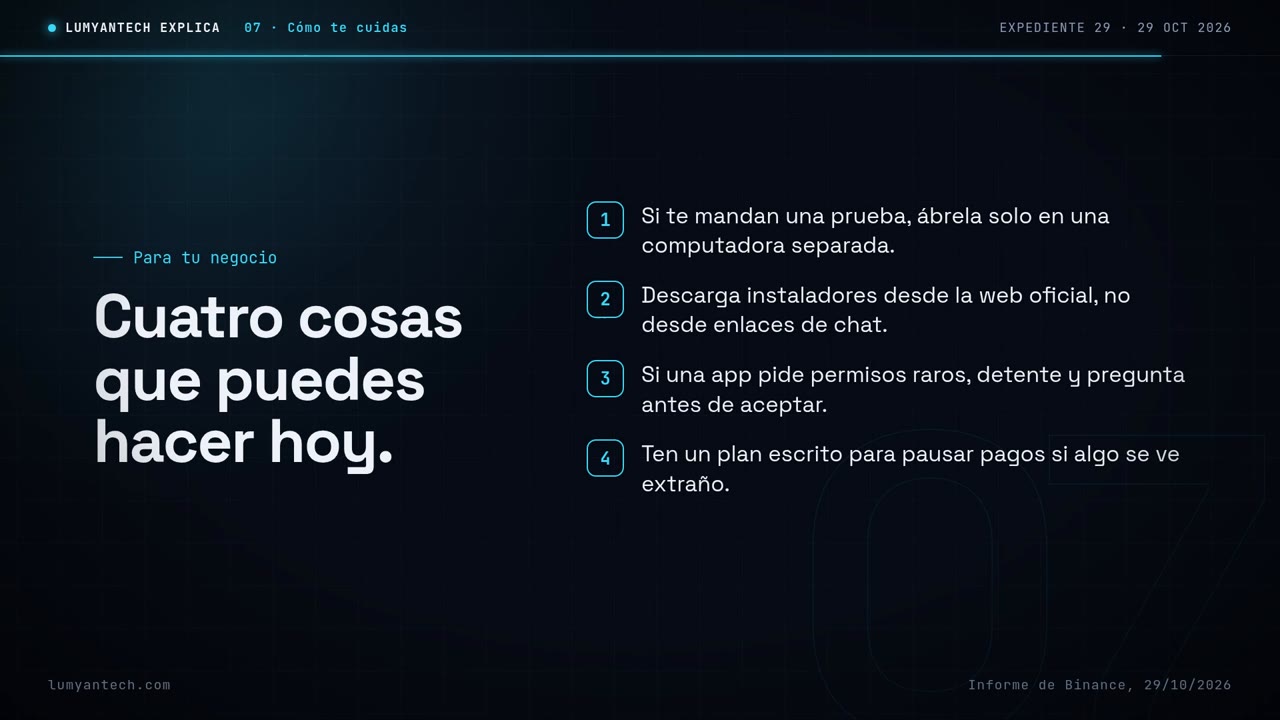
Lo que le pasó a Binance empezó con empleados, no con su app, y una trampa así también puede llegar a un negocio pequeño. Estas son cuatro medidas sencillas para ti y tu equipo.
Un robo de miles de millones no necesitó romper una puerta: empezó con una descarga que parecía confiable y una entrevista de trabajo que parecía real.
Fuentes
- binance.com · binance.com
- binance.com · binance.com
- fbi.gov · fbi.gov
- marketscreener.com · marketscreener.com
- binance.com · binance.com
Verificada el 11 de noviembre de 2026
¿Prefieres que lo hagamos nosotros? Agenda una llamada